Secure by Design: cómo los equipos empresariales incorporan la seguridad en el ciclo de desarrollo
El problema de la seguridad como revisión final
La falla de seguridad empresarial más común no es un parche que falta: es una decisión de arquitectura tomada en el primer mes que una revisión de seguridad en el mes once no puede deshacer sin reconstruir. Tratar la seguridad como un control final antes del lanzamiento garantiza ese resultado: para cuando un revisor señala que una API no limita bien los permisos a nivel de objeto, o que un modelo de datos no se diseñó pensando en los requisitos de cumplimiento reales del cliente, la corrección ya no es un cambio de código, es un rediseño para el que el equipo ya no tiene presupuesto ni tiempo.
Qué significa Secure by Design en la práctica
Secure by Design es el enfoque alternativo: los requisitos de seguridad se tratan como requisitos funcionales y se deciden al diseñar la arquitectura, junto con el rendimiento, la escalabilidad y el costo, y no como una lista de verificación que se aplica cuando la arquitectura ya está construida.
En la práctica, esto significa que los modelos de control de acceso se diseñan antes de escribir el primer endpoint, no se auditan después del cuadragésimo; que la clasificación de los datos (qué es sensible, qué no, qué régimen de cumplimiento aplica) ocurre durante el modelado de datos, no en un sprint de seguridad antes del lanzamiento; y que las dependencias y la infraestructura se evalúan frente a los riesgos de la cadena de suministro antes de fijarlas, no cuando ya sostienen el sistema.
Modelado de amenazas al diseñar, no al auditar
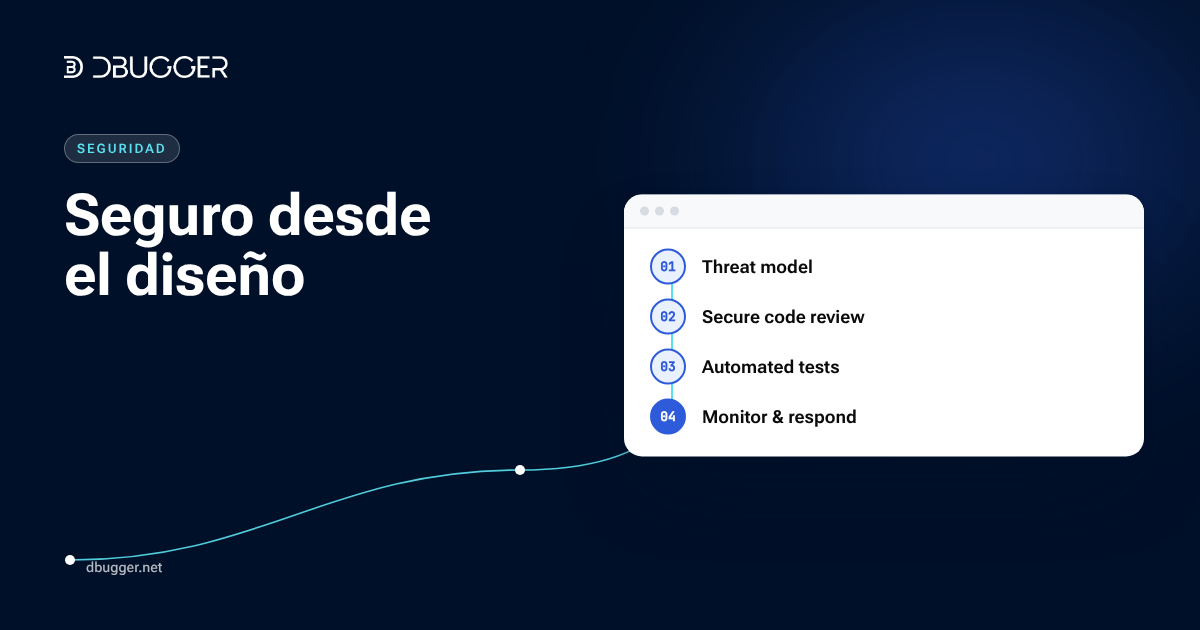
El modelado de amenazas (preguntarse de forma sistemática "cómo atacarían esto" para una funcionalidad concreta antes de construirla, no después) es la práctica concreta que convierte a Secure by Design en algo más que un eslogan.
Hecho al diseñar la arquitectura, es una conversación estructurada: qué datos toca esta funcionalidad, quién debería estar autorizado a acceder a ellos, qué pasa si esa verificación de autorización falla o se elude, cuál es el alcance del daño si se compromete este servicio en particular. Hecho al auditar, las mismas preguntas llegan como hallazgos en un informe, sobre código ya publicado que ahora hay que rehacer bajo presión en lugar de diseñarlo bien desde el principio.
Cómo se ve en un ciclo de sprint típico
Dentro de un ciclo de sprint típico, Secure by Design se parece menos a un paso adicional y más a una redistribución de cuándo ocurren los pasos que ya existen: el control de acceso y la sensibilidad de los datos se discuten en la revisión del diseño técnico, no en la revisión de código; cada nueva dependencia pasa por una verificación liviana de cadena de suministro antes del merge, no por una auditoría trimestral cuando ya se acumularon cincuenta; y el manejo de errores se diseña para fallar cerrado (denegar por defecto) en lugar de fallar abierto, de forma explícita durante la implementación y no como un hallazgo posterior de manejo inadecuado de condiciones excepcionales.
Nada de esto frena un sprint de forma significativa una vez que el equipo lo ha hecho algunas veces: solo frena los primeros sprints mientras se forma el hábito.
La contrapartida incómoda que el liderazgo debe aceptar
La contrapartida que el liderazgo empresarial realmente tiene que aceptar es perder algo de velocidad en el primer o segundo mes de un proyecto, a cambio de evitar el retrabajo mucho más caro que aparece en el mes once, cuando la revisión de seguridad previa al lanzamiento encuentra un problema de arquitectura en lugar de uno de configuración.
Es una decisión genuinamente incómoda bajo presión de plazos ("vayamos más despacio ahora" es difícil de vender frente a una fecha de lanzamiento), pero la alternativa no es más rápida: es el mismo costo diferido a un momento en que es más difícil de corregir y está más cerca de una fecha límite de cumplimiento.
El proceso de desarrollo de DBUGGER incorpora las decisiones de seguridad en la arquitectura y la planificación de sprints desde el primer día: seguro según OWASP por defecto, no auditado después. Visite dbugger.net.
¿Listo para escalar sus operaciones de tecnología?
Respuesta a su cotización en 24 horas. Propuesta detallada en 48.